EU CRA · 보고 의무 2026-09-11 적용 중 → 전면 적용 2027-12-11
CRA 의무, 어떻게 준비하고 계신가요?
보고 의무 · 공급망 보안 · CRA 산출물 — 한곳에서.

지금은 어떻게 하고 계신가요?
새벽에 알게 된 악용 취약점, 24시간 안에 누가 무엇을 하나요?
새로 공개된 취약점, 우리 제품 부품에도 영향이 있는지 누가 확인하나요?
2027년 12월 11일까지 갖출 문서, 템플릿부터 있으신가요?


CRAdle은 이렇게 답합니다.
아래는 지금 제품 화면에 있는 것만 보여 드립니다.
보고 의무
인지 시각부터 24h·72h·최종 시한이 산출되고, 승인 차례가 담당자에게 갑니다.
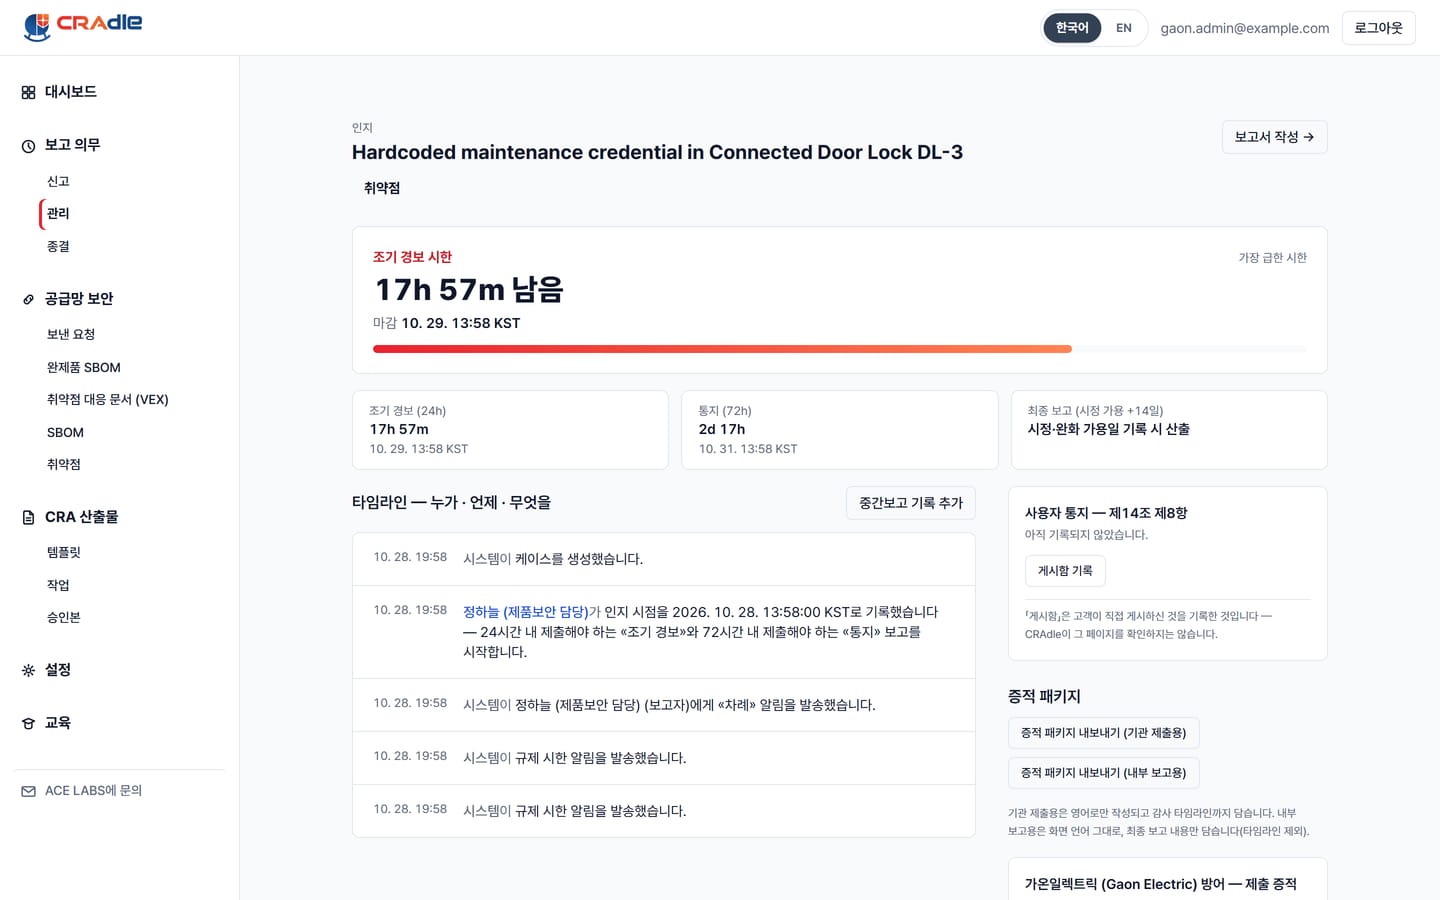
합성 데이터 · 가상 회사 공급망 보안
공급업체에 SBOM을 요청하고, 받은 SBOM으로 완제품 SBOM을 만듭니다. 새 취약점은 그 부품 목록과 대조해 보여 줍니다.
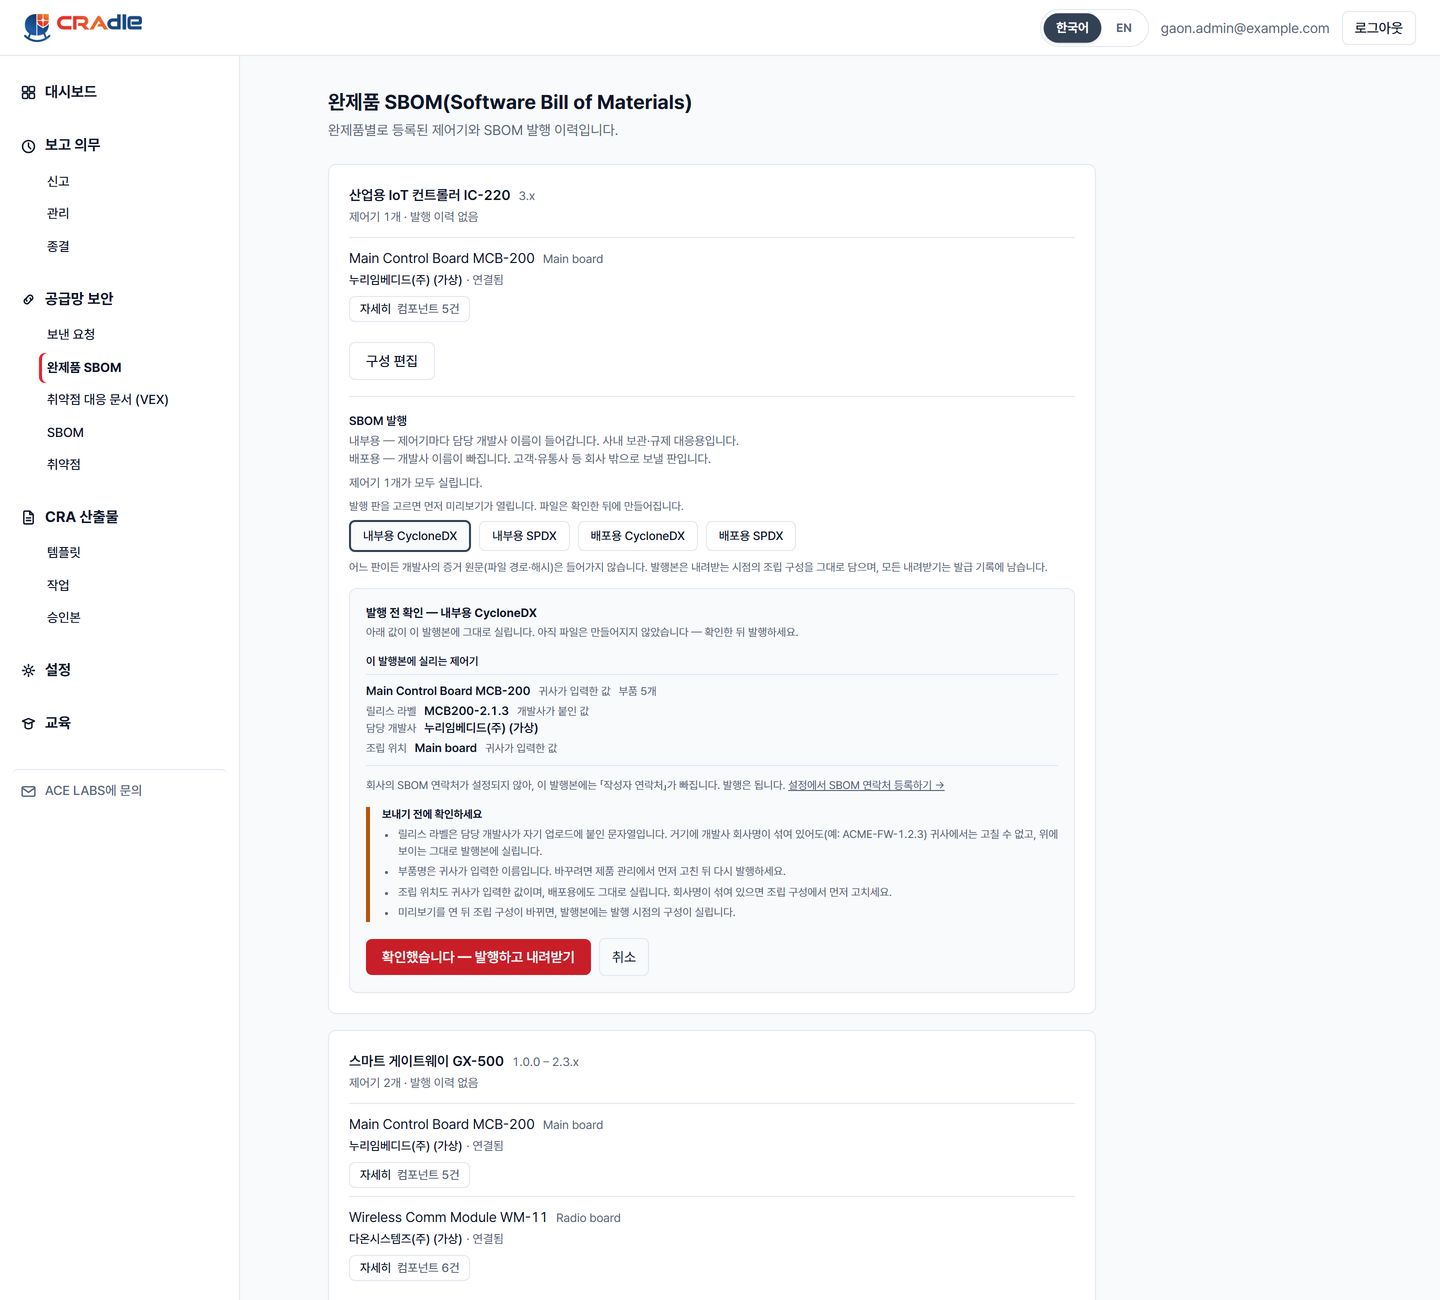
소스 코드로 받아도 분석에만 쓰고, 끝나면 파기한 뒤 파기 증명서를 남깁니다.
합성 데이터 · 가상 회사 CRA 산출물
템플릿 → 작업 → 승인본. 템플릿은 준비되어 있고, 귀사가 올린 파일이 결재를 거쳐 승인본으로 남습니다.
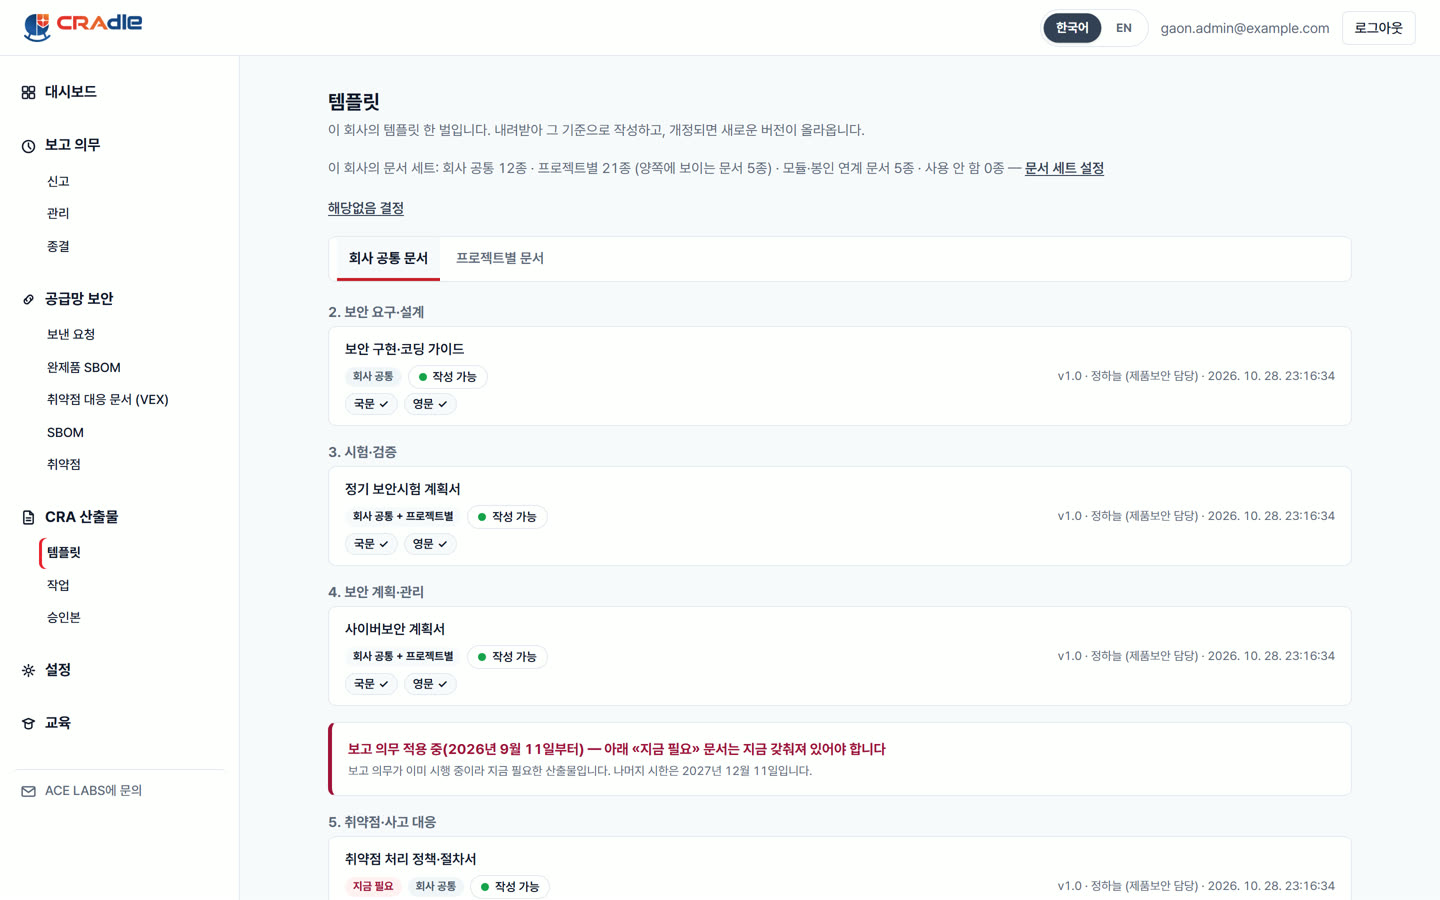
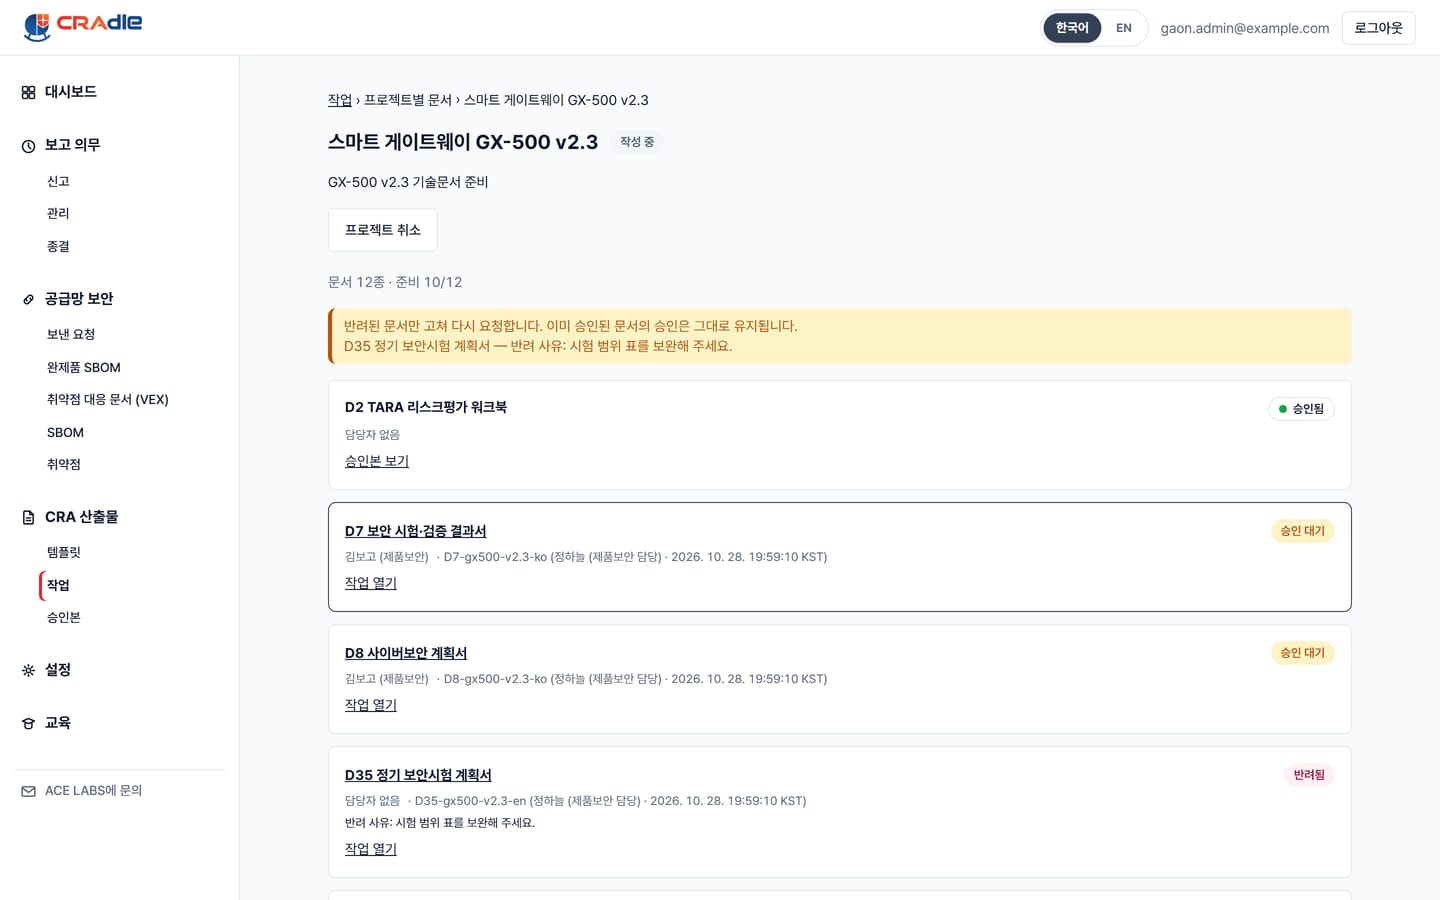
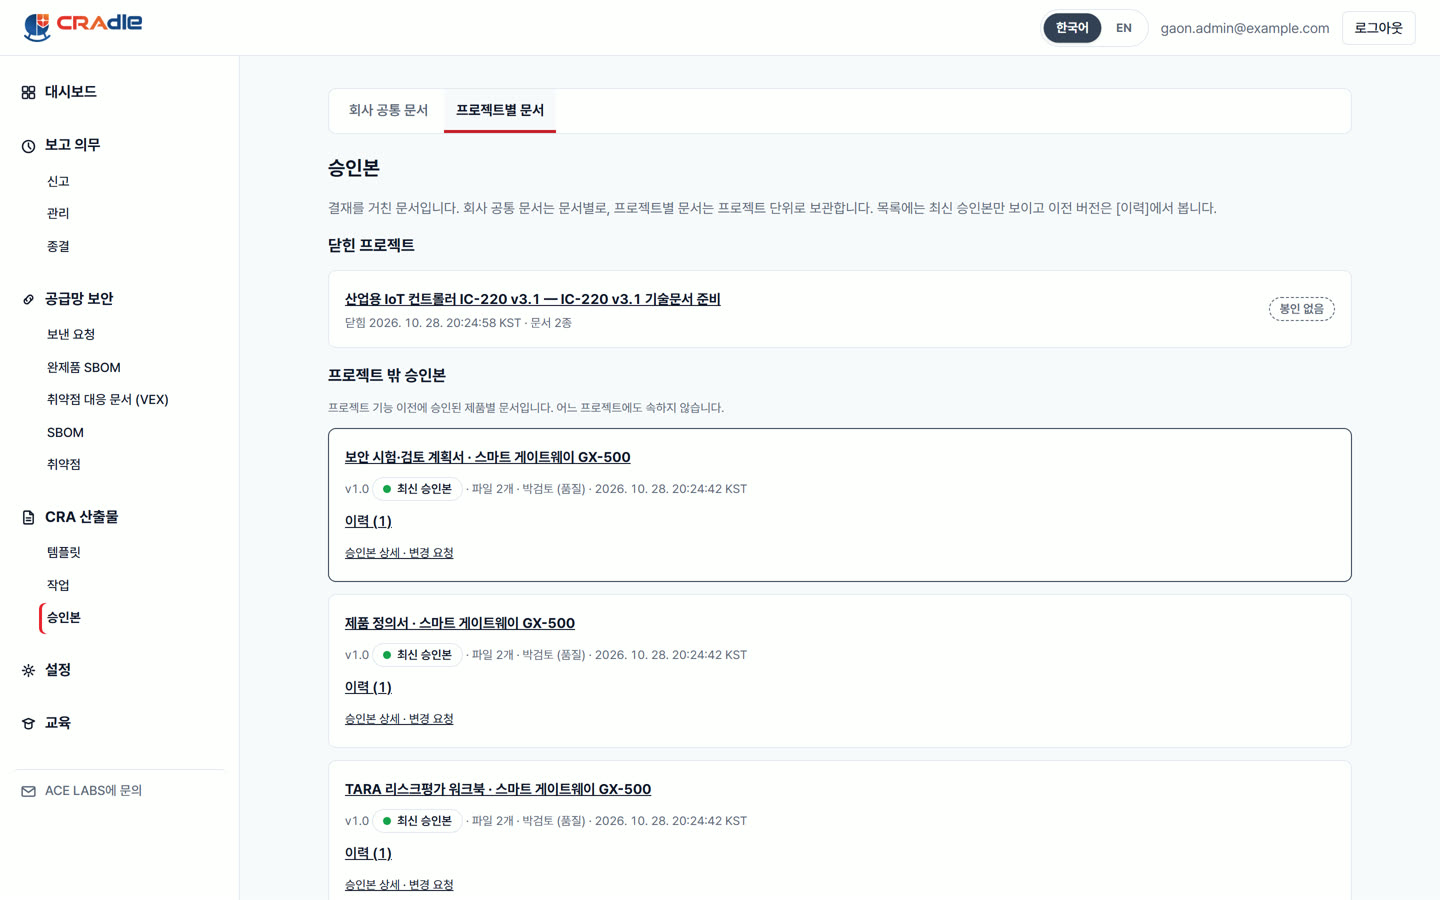
템플릿 → 작업 → 승인본 · 합성 데이터 · 가상 회사


세 가지가 한곳에.
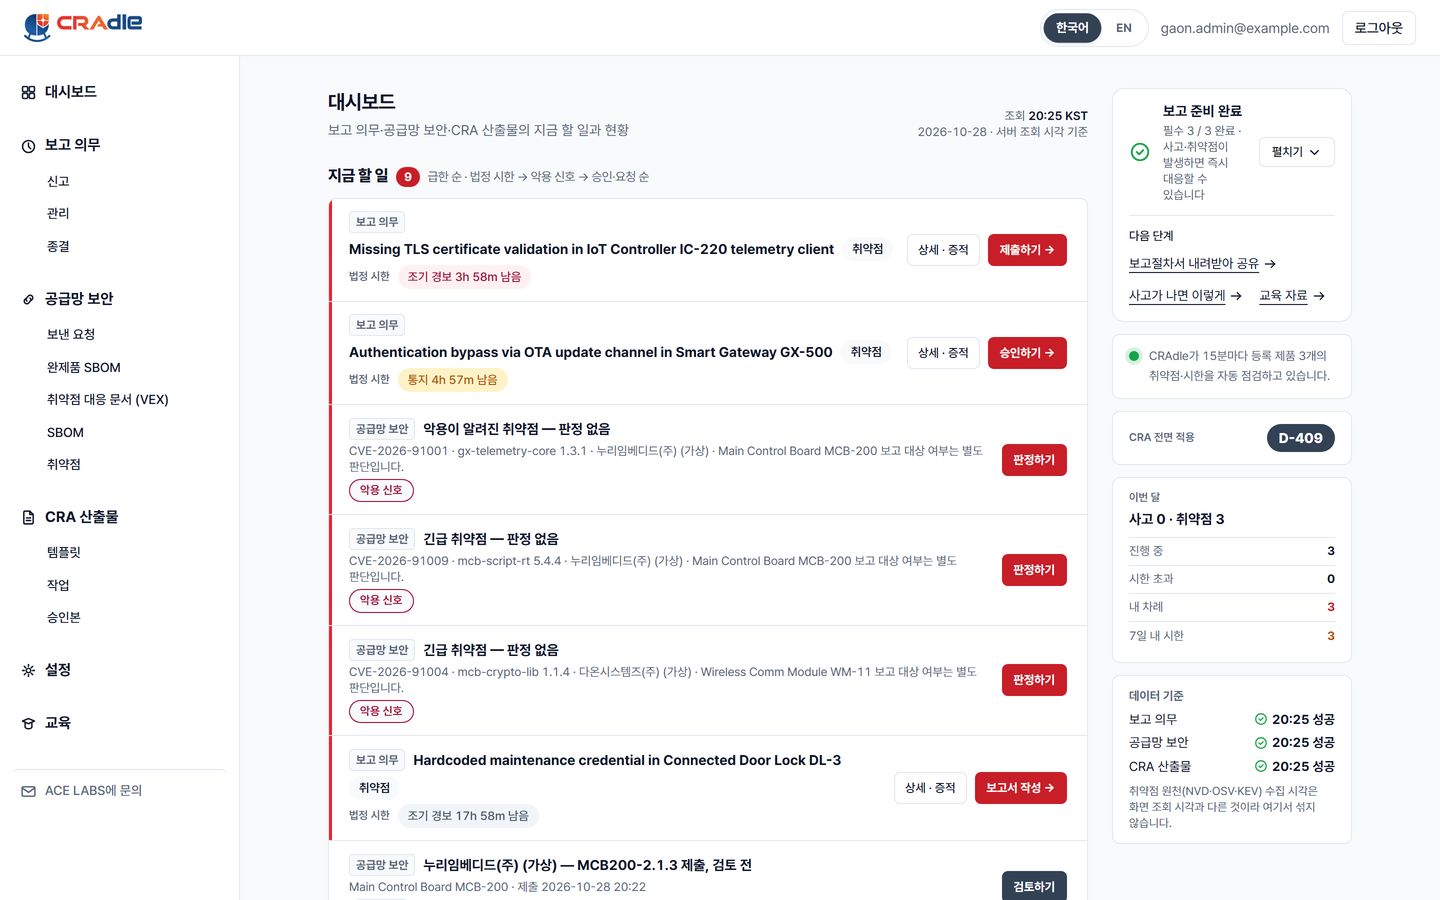
로그인하면 할 일이 시한 → 악용 신호 → 승인 순으로 한 목록에 모입니다.
합성 데이터 · 가상 회사 · 16초 화면 녹화