
SERVICE INTRODUCTION
CRAdle 서비스 소개서
보고 의무 · 공급망 보안 · CRA 산출물 — 제조사의 CRA 대응을 세 작업공간에서 준비하고 기록합니다.

CRAdle — 이름에 담은 것
CRA와 Cradle(요람)을 합친 이름 — 준비되지 않은 제조사의 CRA 대응을 처음부터 품고 함께 자라겠다는 약속입니다.
WHY NOW
의무는 두 번 옵니다.
새벽에 사고를 인지해도 시계는 돕니다. 누가 검토·승인할지 정해져 있지 않으면 24시간은 순식간에 사라집니다.

← 좌우로 밀어 보기 →
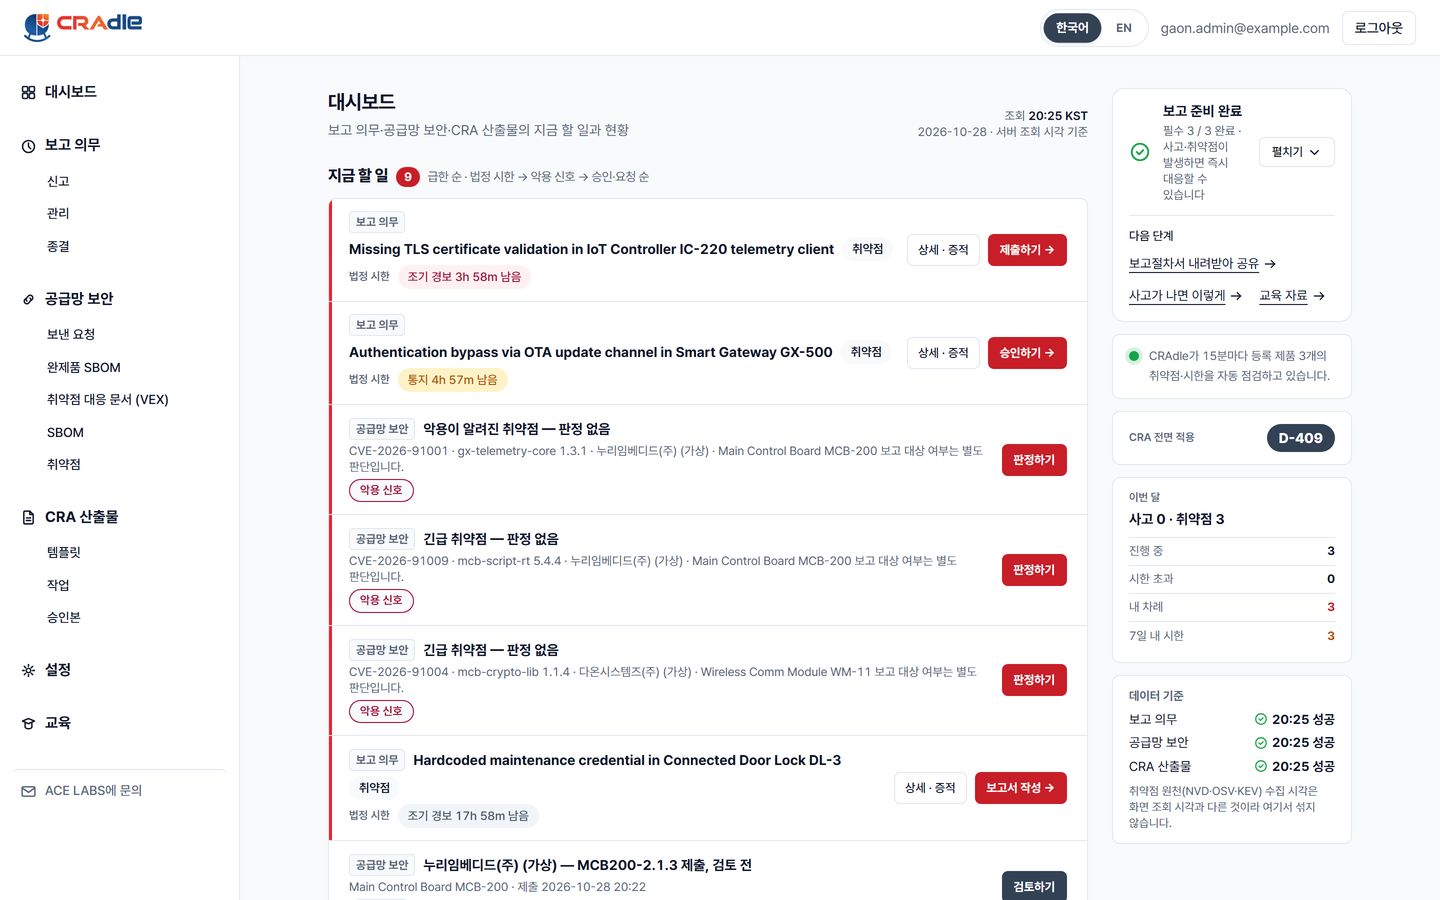
하나의 홈
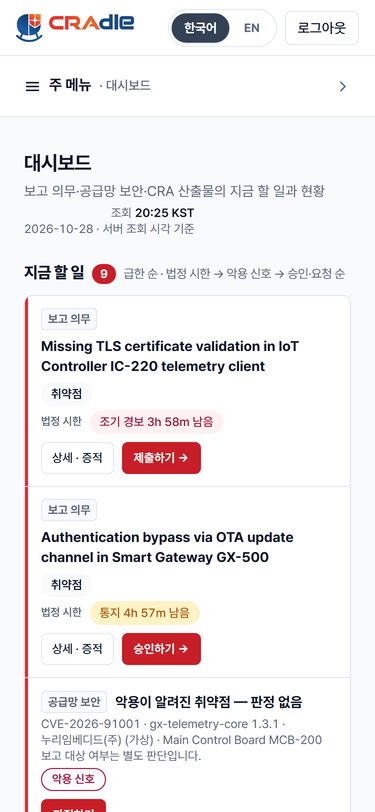
로그인하면 질문은 하나 — 지금 내가 할 일이 무엇인가.
계약한 모듈의 할 일이 법정 시한 → 악용 신호 → 승인·요청 순으로 한 목록에 모입니다.
보고 의무
인지한 순간부터 종결 봉인까지, 24시간 시계를 함께 봅니다.
인지 시각부터 24h·72h·최종 시한을 산출해 단계마다 메일로 알립니다. 위저드가 항목을 한국어로 안내하고 영문 제출값을 함께 두며, 결재 뒤 값은 잠깁니다.
승인된 값을 SRP 입력 순서대로 옮겨 적도록 안내하고, 접수 확인을 올리면 증적 PDF가 만들어집니다.
공급망 보안
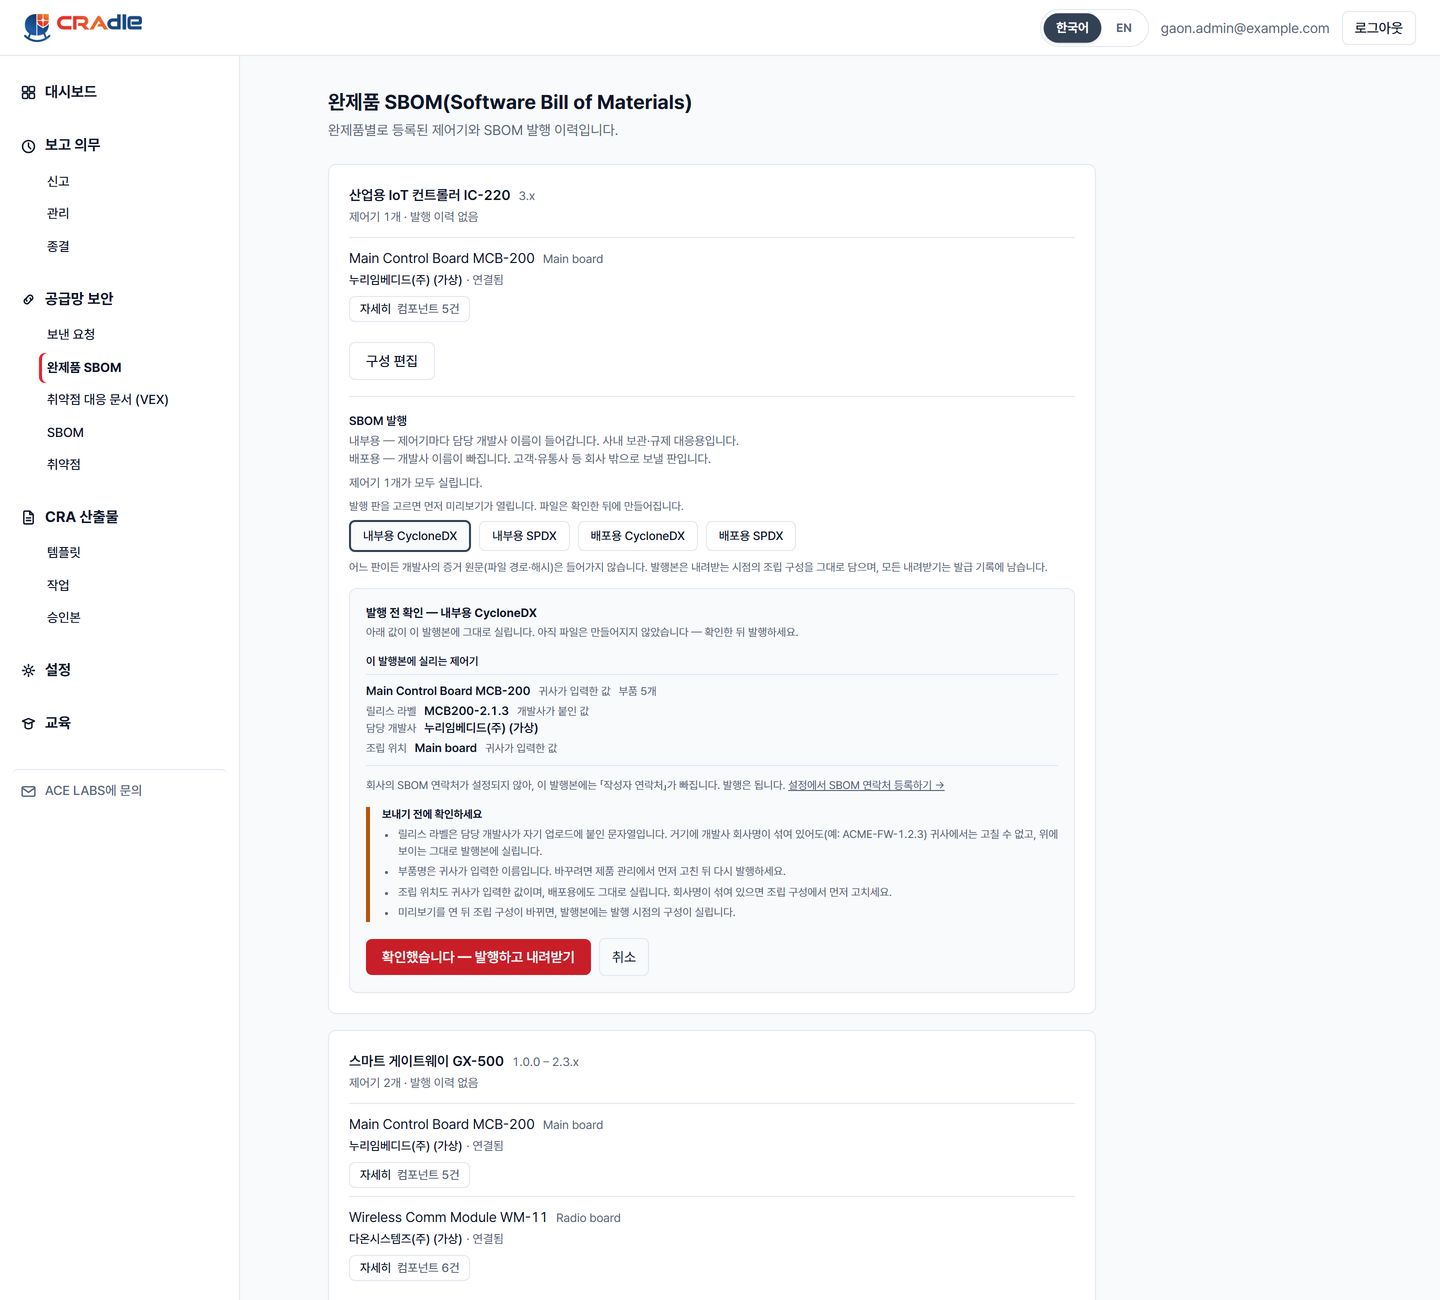
공급업체의 SBOM으로 완제품 SBOM을 만듭니다.
공급업체에 SBOM을 요청하면, 공급업체가 수락한 뒤 자기 부품의 SBOM을 제출합니다. 제출받은 SBOM을 모아 완제품 SBOM(CycloneDX · SPDX)으로 발행합니다.
SBOM이 없으면 소스 코드로도 받습니다. 소스는 일회용 분석 환경에서 부품을 찾는 데만 쓰이고, 분석이 끝나면 파기되며 파기 증명서가 발급됩니다. CRAdle 저장소에는 남지 않습니다.
SBOM의 부품을 NVD · KEV · EPSS · EUVD · OSV와 대조하고, 영향 유무는 사람이 기록합니다. 완제품 SBOM과 취약점별 VEX를 내부용 · 배포용 두 판으로 발행합니다.
CRA 산출물
템플릿에서 시작해, 작업을 거쳐, 승인본으로 남깁니다.
문서마다 템플릿과 시한이 준비되어 있고, 귀사가 올린 파일은 작업에서 초안 → 결재 요청 → 승인본으로 관리됩니다. 프로젝트를 닫으면 승인본 목록을 준비 기록으로 봉인합니다.

데이터 접근 · 기록
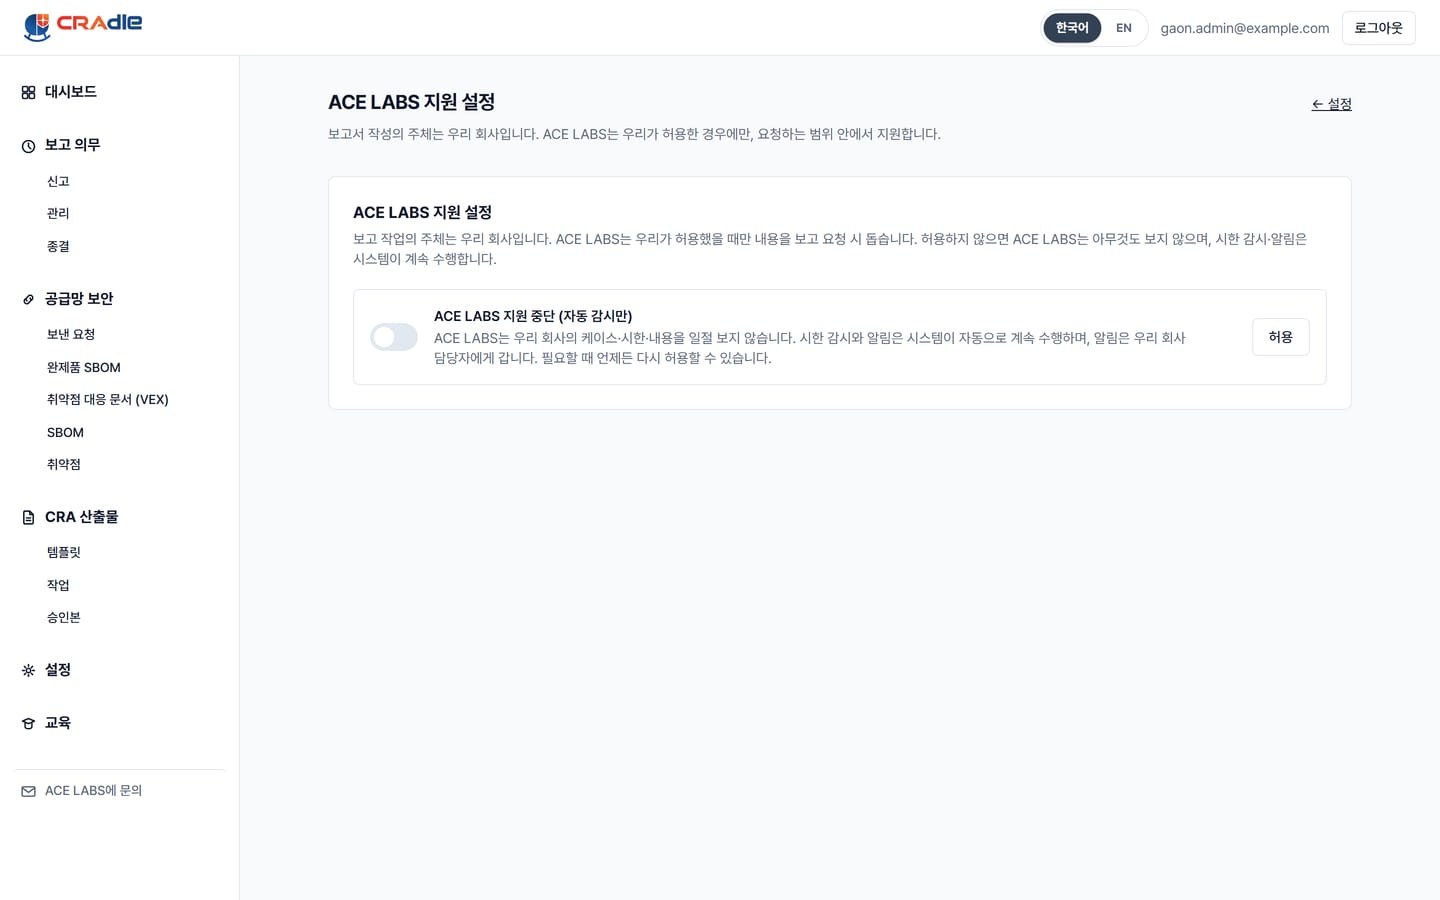
귀사가 켜지 않으면 ACE LABS 사람은 아무것도 보지 못합니다.
ACE LABS 지원 설정은 스위치 하나입니다. 꺼져 있으면 운영자는 귀사 데이터를 열람하지 못하고 기계 감시·알림만 계속됩니다.
판단 · 검토 · 승인 · 제출은 시간순으로 남고 시스템에서 수정·삭제가 막힙니다. 증적 PDF에는 SHA-256을 표기합니다.
고객사 데이터는 행 수준 보안(RLS)으로 분리되고, 로그인에는 TOTP 2단계를 선택할 수 있습니다.
도입
세 모듈을 한 번에 구독할 필요는 없습니다.
모듈은 회사마다 따로 켭니다 — 모듈별 구독이며 조건은 상담으로 안내합니다. 상담 → 모듈·R&R 설정 → 운영.
처음이어도 길이 있습니다 — 신고 전 질문 안내 · SRP 사전 준비 안내 · 교육 자료실 · 도움 요청.
